[第 1 部:深掘り分析室]
日本中のサーバー停止『PHP2Shell』の正体 ―― 30年前の腐った設計が招く情報漏洩とAI国家の根治策
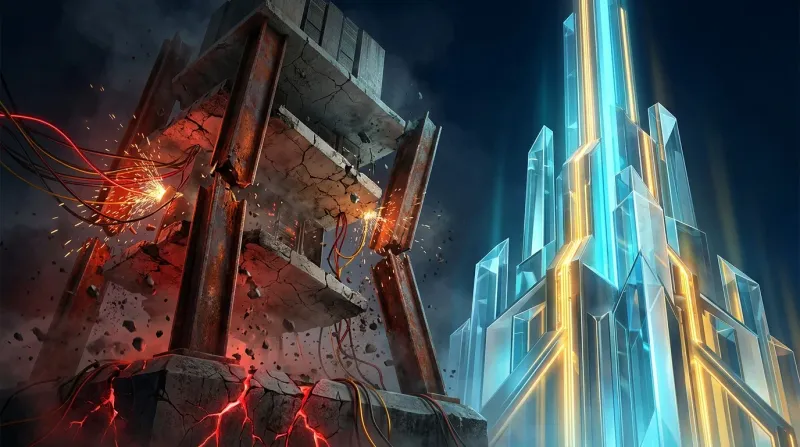
結論:頻発するサーバー停止と情報漏洩から資産を守る道
あなたが利用するネット通販や銀行、会社のホームページ、さらには役所の窓口システムが「緊急メンテナンス」で突然止まり、預けた個人情報やクレジットカード番号が次々と流出する。あなたの時間と資産がこれほど無防備に危険へ晒されているのは、現場の不注意ではなく、 30年前に作られた腐った土台(古いプログラム言語と昭和の行政構造)を、既得権益を守るためにツギハギで延命し続けているから である。
この終わりのないシステム停止と情報漏洩の泥舟から、あなたの生活と会社の資産を守り抜く道は次の 2つに1つ しかない。
- ① 現実(今の日本の仕組み)での対策 :30年前の欠陥構造(PHPやWordPress等の動的システム)が温存される中、毎月のように発表される緊急の修正プログラム(パッチ)を徹夜で当て続け、可能な範囲で静的サイト生成(Astro等)やメモリ安全な言語(Rust・Go)へ自力でシステムを引っ越す道。
- ② AI国家での対策 :古い既得権益に配慮したツギハギ延命を全面禁止し、初日一撃の主権投資によって画面表示の「完全静的化(攻撃面ゼロ化)」と、基幹インフラの「メモリ安全言語(Rust)および物理書き換え不能な光3進数ROMへの完全換装」を断行し、サーバー停止と情報漏洩を物理的に根絶する道。
まずは2026年10月に日本中のサーバーを一斉停止させた歴史的事件の「現状」と、その裏にある30年前の手抜き設計の「原因」を直視してほしい。
現状:日本中のサーバーを一斉停止させたPHPの致命的欠陥
2026年10月21日から22日にかけて、日本中の大手レンタルサーバー(エックスサーバーやIDCFなど)や無数の企業サイトが、管理画面の遮断や緊急メンテナンスによる一斉停止に追い込まれた。原因は、世界中のホームページの約 4 割(WordPress等のサイト構築ソフトを含む)を動かしているプログラム言語「PHP(ピーエイチピー)」の根幹部分で発見された、2つの致命的な弱点 「PHP2Shell(ピーエイチピーツーシェル:CVE-2026-109618 および CVE-2026-109619、深刻度スコア 9.2)」 である。
独立行政法人情報処理推進機構(IPA)の緊急注意喚起 および JPCERT/CCの警告 が示す通り、この弱点を突かれると、パスワードを持たない外部の攻撃者が特殊な通信を送りつけるだけで、 サーバーの制御権を遠くから完全に乗っ取る(リモートコード実行:RCE)ことが可能 になる。
さらに衝撃的なのは、いつもは「最新版へ更新してください」としか言わない保守的な政府機関(IPA)が、今回の警告文の中で 「保守体制を確保できない場合、他のシステムへの移行やシステムの廃止も含めて検討してください」 という、事実上の引導を渡す異例の勧告に踏み切ったことである。
① ホームページ側の工夫では絶対に防げない「土台そのものの崩壊」 :今回の弱点は、ホームページを作った制作会社のミスでも、利用者のパスワード管理の甘さでもない。プログラムを動かしている土台のエンジン(C言語で作られたPHPの処理系そのもの)のメモリ管理が壊れていたため、どれほど真面目にサイトを運営していても無条件で乗っ取りの標的となった。
② 15年以上前から放置されていた時限爆弾 :この欠陥は最近の機能追加で生まれたものではなく、PHP 5 の時代(15年以上前)から土台の底流にずっと潜んでいた構造的な欠陥であった。つまり、世界中の企業や自治体は、15年以上にわたって「底に穴が開いた泥舟」の上に大切な顧客情報と決済データを載せて航海していたのである。
③ 止まらない維持費と現場の疲弊 :「無料で簡単に作れるから」と導入したはずのWordPress(PHP製システム)を守るため、企業は緊急停止のたびに売上機会を失い、外部の保守業者に年間数十万〜数百万円の維持費と緊急対応費用を吸い上げられ続けている。
原因:30年前のメモリ管理を延命した手抜き設計とAI攻撃
なぜ、これほど致命的な欠陥が2026年になって突然爆発し、日本中のサーバーを止める事態になったのか。 世間では「ガベージコレクション(不要になったメモリ領域を自動で掃除する仕組み)の不具合ではないか」と誤解する声もあるが、真犯人はもっと根深いところにある。そもそも 「30年前にC言語の生ポインタ管理(メモリの番地を人間が手動で直接書き換える危険な仕組み)と、わずかなヒープ領域(動的に借りるメモリ空間)の切り売りで作られた腐った土台を、今日まで一度も作り直さずに使い続けていること」 自体が最大の原因である。
わずかなヒープ領域を切り売りする異常な構造
コンピュータがデータを一時的に置く場所には、大きく分けて 「スタック領域(関数が終われば自動で確実に消える、高速で安全な机の上)」 と 「ヒープ領域(必要に応じてその都度借りて手動で片付ける、管理コストが高く狭い倉庫)」 の2種類がある。 本来、C言語や現代の安全な言語(Rustなど)では、計算に使う数字や小さなデータは安全な「スタック領域」で一瞬で処理し、ヒープ領域には極力頼らないように設計する。
しかしPHPは、1995年に個人の簡易ツールとして作られた歴史を引きずり、内部のエンジン(Zend Engine)において 「数字 1 個、文字 1 つに至るまで、すべての変数を汎用データ箱(zval 構造体)に入れ、狭いヒープ領域を細かく切り売り(動的確保:emalloc)してC言語の生ポインタ(番地の矢印)で繋ぎ合わせる」 という異常な構造を採っている。
そして今回爆発した1つ目の欠陥(NIST NVD:CVE-2026-109618)は、このヒープ領域が満杯(メモリ上限突破:Out of Memory)になった瞬間に起きる。PHPはメモリが足りなくなると、C言語の longjmp(大ジャンプ命令)を使って処理を無理やり中断・脱出する。このとき、ヒープ領域に張り巡らされたポインタ(番地の矢印)の後始末が飛ばされるため、 倉庫の中身がぐちゃぐちゃに壊れたまま(未初期化・メモリ破壊状態)放置される という致命的な手抜き設計になっていたのである。
90年代の使い捨て前提を常駐させた致命的矛盾
では、なぜこれまでその手抜きがバレなかったのか。それは1990年代のPHPが 「1回ページを表示したら、借りたヒープ領域ごとプロセスを丸ごと捨ててリセットすればいい(だから途中の片付けがガバガバでも構わない)」 という怠惰な設計思想(Shared-Nothingアーキテクチャ)で作られていたからである。
ところが現代では、処理速度を上げるために「PHP-FPM」などの仕組みによって 「1回ごとに捨てず、同じプロセス(作業員)を常駐させて何百回も使い回す」 のが当たり前になった。これが2つ目の欠陥(CVE-2026-109619)の直接の引き金である。
① 1回目の通信(毒入れ) :攻撃者がわざとメモリ上限エラーや異常終了を引き起こすデータを送りつけ、C言語の全体管理領域(グローバル状態)のポインタに「すでに片付けられたはずの古いメモリ番地」を指し示すゴミデータを残させる。
② 2回目の通信(解放済みメモリの不正参照:Use-After-Free) :プロセスがリセットされずに使い回されるため、次の通信を処理した際、PHPエンジンがその壊れたポインタを信じて「すでに解放されたメモリ領域(Use-After-Free)」を読み書きしてしまう。
③ サーバーの完全陥落(リモートコード実行) :攻撃者はこのメモリの隙間へ自分の攻撃命令を滑り込ませ、C言語エンジンの権限でサーバーを完全に支配下に置く。土台が「使い捨て前提」なのに「常駐使い回し」へと無理やり増築した時点で、この破綻は最初から約束されていたのである。
後方互換性の呪縛とAIによる15年前の欠陥発掘
「PHPもバージョン 7 や 8 になって進化したはずだ」と擁護する者がいる。しかし実態は逆である。
PHP 7 ではメモリを節約するためにC言語の共用体(union)とビット演算で16バイトの箱にポインタを無理やり詰め込み、人間が目で追えないほど複雑なポインタパズルを作った。さらに PHP 8 では、その危ういC言語ヒープ管理の上に、実行時に機械語を直接メモリへ書き込む「JITコンパイラ」を増築した。 シロアリに食われた木造の土台を直さず、その上に鉄骨の2階・3階を無理やり載せた のが現在のPHP 8なのである。
この30年間、まともな技術陣営は痛みを伴う「土台の作り直し」を断行してきた。
| 技術陣営・対象 | 30年間のレガシー脱却アプローチ | メモリ安全性と現在の到達点 |
|---|---|---|
| Apple(iOS / macOS) | C言語の生ポインタを引きずる Objective-C の限界を認め、新言語 Swift をゼロから設計して完全移行。 | コンパイル時の厳格な型管理により、生ポインタの暴走を排除。 |
| OS・ブラウザ中枢 | MozillaがC++の限界から Rust を開発。Linuxカーネル、Windows、Android中枢もRustへ順次換装。 | 所有権と借用規則により、解放済みメモリ参照(Use-After-Free)をビルド時に100%根絶。 |
| Meta(旧Facebook) | PHPの土台(Zend Engine)の腐敗にいち早く気づき、独自実行基盤を経て別言語(Hack)へ脱出。 | 少なくとも素のPHPのC言語ヒープ管理の泥舟からは完全離脱。 |
| PHP公式・日本の行政IT | 古い拡張機能やWordPress資産(既得権益)が動かなくなるのを恐れ、1990年代のC言語土台を30年間ツギハギ延命。 | 2026年、AIに15年前の longjmp ポインタ欠陥を掘り起こされ日本中のサーバーが緊急停止。 |
なぜ今になって15年前のバグが一斉に噴き出したのか。それは、企業ハッキング急増と『野良ローカルAI』の罠 でも詳述した通り、 AIがC言語の古いソースコードをミリ秒単位で全件走査し、人間が15年間見落としていたポインタとメモリ解放の隙間を全自動で掘り起こす時代に入ったから である。
劣化したC言語の土台における「システム乗っ取りリスク 」は、生ポインタの網の目(ヒープ断片化度) と、プロセス使い回しによる状態残留率 、およびAIによる脆弱性探索速度 の積として指数関数的に爆発する。
対策①:現実(今の日本の仕組み)での対策と、その根拠
この「30年前の腐った土台(PHP/C言語レガシーおよびツギハギIT)」が引き起こすサーバー停止と情報漏洩に対し、現在の日本の仕組みの中で個人や企業が取れる「現実での対策」は以下の通りである。
- 現実での対策はこう:
- 緊急パッチの即時適用と設定の応急処置:管理しているサーバーのPHPを修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12以降)へ即座に更新し、不要なPHP実行権限の遮断やWAF(ウェブアプリ防御壁)のルール追加で急場をしのぐ。
- 動的CMS(WordPress等)の廃止と静的サイト生成(Astro等)への自力移行:画面を表示するたびにサーバー上でPHPとデータベースを動かしてヒープ領域を切り売りするWordPress等をやめ、手元のパソコンやビルド環境であらかじめ完成品のHTMLファイルを出力して配信する 「静的サイト生成(SSG:Astro等)」 へ自社のホームページを作り直す。
- 新規開発におけるC言語系ランタイムの排除とRust / Goへの転換:どうしてもサーバー側で動的な処理が必要な業務システムは、C言語の生ポインタに頼る古い処理系を捨て、コンパイル(翻訳)時点でメモリの安全性を強制チェックする Rust や Go で構築する。
- その根拠(なぜそれだけでは限界があるのか):
実際に当サイト(AI国家構想ブログ)自体が、WordPress等のPHPを一切使わず Astro(静的生成) で構築されているため、今回の
PHP2Shell騒動でもサーバー上の動的ヒープ汚染リスクは「完全にゼロ(無傷)」であった。自社のサイトを静的化・Rust化することは、個人や一企業の自衛策としては100%正しい。 しかし、あなたがどれだけ自社のサーバーを最新化しても、 取引先の銀行、サプライチェーンの中小企業、そしてあなたの個人情報を握る自治体や国のシステム(デジタル庁・ITゼネコンの多重下請け構造)が「古い土台のツギハギ延命」を続けている限り、社会全体の通信停止と情報漏洩は絶対に止まらない という構造的限界がある。
対策②:AI国家での対策と、その根拠
これに対し、腐った土台へのパッチ当て利権そのものを根絶する「AI国家での対策」と、その実現根拠は以下の通りである。
- AI国家での対策はこう: 主権立法による初日一撃の 「3段構え・計 800 兆円調達スキーム(国内インフラ換装ファンド ISF 200 兆円+グローバル M&A 400 兆円+国内技術防衛 200 兆円)」 を発動し、IT投資という名の『負債』 の温床である多重下請けITゼネコンとレガシー延命保守契約を初日に全廃する。その上で、国家と企業の全情報基盤を 「①画面表示の完全静的化(攻撃面ゼロ)」「②基幹処理のRust(メモリ安全言語)および光3進数ROMへの完全換装」「③主権AIによるレガシー資産の全自動移行」 の3層で根幹から作り直す。
- その根拠(なぜそれが実現可能なのか): 「後方互換性がなくなるから移行できない」「Rustを書ける技術者が足りない」という旧体制の言い訳は、AI国家では通用しない。400 兆円のグローバル M&A 枠で確保した世界最高峰のAI基盤と、国内 200 兆円の知能主権基金(ISF)による 104時間自律開発AI を投入すれば、人間が手作業で何年もかけていた「古いPHP・C言語・COBOLの業務ロジック抽出から、メモリ安全なRustコードおよび静的配信基盤への完全書き換えと数学的形式検証」を、人月の中抜きゼロで数日〜数週間で全自動完遂できるからである。
flowchart TD
  subgraph Legacy["【旧体制:30年前の腐った土台とツギハギ増築】"]
    L1["1990年代のC言語生ポインタ・ヒープ切り売り設計<br/>(PHP Zend Engine / 昭和の特別会計・縦割り行政)"]
    L2["後方互換性(既得権益)を守るための無理な増築<br/>(プロセス常駐使い回し・JIT / マイナ保険証・多重下請けIT)"]
    L3["AIによる15年前のポインタ欠陥(PHP2Shell)全自動発掘<br/>→ 日本中のサーバー一斉停止・情報漏洩・維持費暴騰"]
    L1 --> L2 --> L3
  end

  subgraph AIState["【AI国家:攻撃面ゼロのメモリ安全OSへの完全換装】"]
    A1["① 画面・情報配信層:完全静的生成(Astro等 SSG)<br/>本番サーバーでの動的ヒープ確保ゼロ=乗っ取り攻撃面ゼロ"]
    A2["② 動的・基幹演算層:Rust(所有権検証)+ 光3進数ROM<br/>コンパイル時に解放済みメモリ参照(UAF)を100%物理排除"]
    A3["③ 移行・防衛層:主権AIによる全自動コード換装と即時反撃<br/>中小企業の脱レガシー無償完了 + ハッキング犯の即時物理排除"]
    A1 --> A2 --> A3
  end

  Legacy -. "IPAすら『システム移行・廃止』を勧告" .-> AIState
画面表示は静的生成でサーバーの攻撃面をゼロ化
そもそも、行政の案内ページや企業のホームページ、ニュース記事を表示するだけの処理に、リクエストのたび裏側でC言語のヒープ領域を動的に確保してプログラムを走らせる(WordPress等の動的CMSを使う)こと自体が、現代の工学基準では犯罪的な無駄である。
AI国家の公共・企業標準プロトコルでは、コンテンツ配信層における動的スクリプト(PHP等)の稼働を原則廃止し、すべて ビルド時静的確定生成(SSG)およびエッジ暗号配信 へ統一する。本番サーバー上にはあらかじめ確定・署名された静的なデータしか存在せず、外部からの通信によってヒープ領域を動的に書き換える処理系そのものが存在しないため、PHP2Shell のようなメモリ汚染によるサーバー乗っ取りは 物理的に100%発生し得ない(攻撃面=ゼロ)。
基幹処理はメモリ安全なRustと光ROMへ完全換装
決済、税務(所得税 3%・法人税 10% の自動徴収と勤労連動型の生活配当 ISF 支給)、医療、交通制御などの動的な基幹処理においては、生ポインタと手動メモリ管理(emalloc / longjmp)に頼るC言語・C++・PHP処理系を国家インフラから完全追放する。
代わりに、AI万能論の罠:適材適所のシステム刷新 で示した通り、金額計算の厳密な固定小数点演算と、コンパイル(翻訳)時点でメモリの「所有権(Ownership)」と「借用規則(Borrow Checker)」を数学的に強制検証する メモリ安全言語(Rust)、および物理的に書き換えが不可能な 光3進数ROM(読み出し専用光メモリ) の組み合わせへ全面換装する。
Rustにおいては、今回の PHP2Shell の原因となった「解放済みメモリの参照(Use-After-Free)」や「初期化されていないグローバル状態へのポインタアクセス」を含むコードは、 そもそもコンパイルの段階で100%エラーとして弾かれ、実行プログラムを作ることすらできない。さらにエラー発生時も longjmp のような乱暴な脱出ではなく、決定論的なメモリ解放(Drop 機構)が保証されるため、前のリクエストのゴミが次のリクエストを汚染することは構造上あり得ないのである。
なお、「Rustは人間にとって難しすぎて書けるエンジニアがいない」という心配も不要である。AI国家の最終開発言語(人間プロトタイプ×AIプレビュー・Rust/Lean 4自動実装) で定義している通り、AI国家の開発では 人間は「最初のコア骨格(プロトタイプ)」と「AIが全面生成したプレビュー画面での入力・出力の確認(監査)」だけを握り、中身の泥臭いRust実装と定理証明言語『Lean 4』による数学的バグゼロ証明はAIが100%自動で行う ため、人間の学習コストはゼロで完全移行が達成される。
昭和の増築行政を廃し国家OSを根幹から再構築
そして、もしこの新しい国家インフラや国内企業に対して、外部からハッキング(ランサムウェア攻撃や脆弱性探索攻撃)を仕掛ける者が現れた場合はどうするか。 AI国家においては、公務員が捜査・防衛で行う合法ハッキング以外のあらゆるサイバー攻撃を 「国家と国民の生存基盤に対するテロ行為(武力攻撃)」 と認定する。光通信のハードウェア署名と全国 30m グリッドの生体センサー網によって、踏み台端末の奥にいる生身の実行犯を数学的確定度 100% で特定した瞬間、刑務所全廃と終身前線送り・テロ即銃殺プロトコル に基づき、裁判なしの 即時物理排除(即銃殺刑)および関係組織の全資産 100% 没収 を執行する。
-
第1フェーズ(初日800兆円執行とレガシー保守利権の即時凍結) :主権立法により国内ISF 200 兆円とグローバルM&A 400 兆円を初日に発動する。官公庁・自治体の多重下請けIT保守契約を即時凍結し、行政・中小企業のWeb配信基盤を動的PHPから攻撃面ゼロの静的生成(SSG)および主権クラウドへ無償で一斉換装する。
-
第2フェーズ(主権AIによる全自動Rust化と形式検証の完遂) :104時間自律開発AIと数千モデルの並列形式検証エンジンを稼働させ、国内に残存するC言語・PHP・旧式スクリプトの業務システムから仕様だけを抽出し、メモリ安全性が100%保証されたRust製マイクロカーネルへと全自動で書き換える。
-
第3フェーズ(光3進数ROM実装とサイバーテロ即時物理排除の恒久化) :国家OSの中核ロジックを物理的に書き換え不能な光3進数ROMへ焼き付け、ソフトウェア層でのメモリ改ざん余地を宇宙の物理法則レベルで消滅させる。同時にあらゆるハッキング攻撃をテロ認定し、ゼロ秒の自律逆流阻止と物理排除で日本の情報主権を永久にロックする。
最後に:あなたはどちらを選びたい?
2026年10月の PHP2Shell による日本中のサーバー停止は、「30年前に作られた腐った土台を、既得権益や後方互換性のためにツギハギで延命し続ければ、最後はAIにすべてのボロを暴かれて一斉に崩壊する」という冷徹な物理法則を証明した。これはプログラム言語だけの話ではなく、昭和の官僚機構と税制をツギハギで延命している日本という国家そのものの姿である。
私たちの目の前には今、2つの未来がある。
・ A:今の現実(腐った土台のツギハギ延命)を選び続ける道 :30年前のC言語ポインタ管理(PHP/WordPress)と昭和の多重下請け行政システムにしがみつき、AIが毎月のように掘り起こす新しい弱点(脆弱性)に怯えながら、終わりのない緊急メンテナンス・サイト停止・個人情報漏洩・高額な保守費用の支払いに一生耐え続ける毎日。
・ B:AI国家(攻撃面ゼロの静的配信とメモリ安全OSへの完全換装)を選ぶ道 :シロアリに食われた古い土台と中抜きIT利権を初日に解体し、画面表示の完全静的化とRust・光3進数ROMによる絶対にメモリ破壊が起きない国家インフラへ根幹から作り直し、システム停止ゼロ・情報漏洩ゼロ・所得税 3% と勤労連動型の生活配当(ISF)のもとで安心して働き暮らせる毎日。
最後に問う。30年前の腐った土台の上で毎月のように穴を塞ぎ続ける泥舟と、根幹から安全に設計された絶対に沈まない新しい船、あなたはどちらを選びたいだろうか?