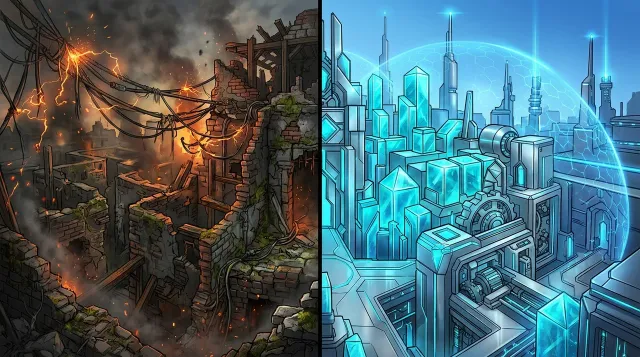
【Web安全設計の基本】なぜ古いPHPサイトやC言語ソフトは狙われるのか?『メモリの番地(ポインタ)手作業管理』の限界とRust・静的サイトが安全な理由
個人ブログから企業の公式サイトまで、世界中の Web サイトの約 4 割は「WordPress(PHP というプログラミング言語とデータベースで動く仕組み)」で作られています。しかし長年運営していると、「セキュリティのためにサーバーの PHP バージョンを上げたいのに、上げると古いプラグインがエラーを出して画面が真っ白になるから上げられない!」 という板挟みの罠に必ず直面します。さらにニュースを見れば、数年おきに PHP や C 言語製ソフトウェアの深刻な脆弱性が突かれ、世界中のサーバーが緊急停止や乗っ取り被害に遭っています。
なぜ 30 年近く改良されてきたはずの仕組みで、同じような重大事故が繰り返されるのでしょうか?そこには「Web アプリを作る人の不注意」だけでなく、土台となっている 「C 言語の手動メモリ番地(ポインタ)管理」と「アクセスがあるたびにサーバー上でプログラムを動かす動的構造」 の限界があります。本記事では、WordPress 時代に『PHP 7.4』の呪縛で苦しんだ実体験を出発点に、C 言語製エンジンとヒープ領域管理の何が危険なのか、米国政府も移行を勧告する『Rust』がどうやってメモリ破壊を根絶したのか、そして本番サーバーにプログラムもデータベースも置かない『Astro 静的サイト(SSG)』がなぜ圧倒的に速くて安全なのかを、専門知識ゼロの方にも分かるように解き明かします。
-
【50代からの脱WordPress】プラグイン地獄と決別!VS Code×最新AIで作る爆速・安全な個人ブログ運営術 : 実際に長年使った WordPress(Cocoon)を卒業し、手元の Mac で静的サイトへ完全移行して維持管理ストレスをゼロにした実体験レビューです。
-
【AI開発の裏側】月額3.2万円『Google AI Ultra 20x』のクォータ算数と、450記事のミスを0.3秒で防ぐ自動監査システム : 静的サイト(Astro)に移行した後、どうやって数百記事のリンク切れや表示崩れを 0.3 秒で機械検査し本番転送しているかの舞台裏です。
-
【関連する技術構造分析】メモリ安全言語Rust×形式検証Lean 4による次世代システム設計(第6部:テクノロジー・ラボ) : 社会インフラや基幹システムからメモリ脆弱性を物理的・数学的に排除する言語アーキテクチャの深掘り論考です。
-
WordPress ブログや自社サイトで 「PHP のバージョンを更新してください」という警告が出ているのに、プラグイン不具合が怖くて放置してしまっている方
-
IT ニュースでよく見る 「バッファオーバーフロー」「解放済みメモリの参照(Use-After-Free)」「メモリ安全言語 Rust」 が具体的に何の話なのか知りたい方
-
「動的サイト(WordPress 等)」と「静的サイト(Astro 等の SSG)」で、なぜ表示スピードとセキュリティがここまで劇的に変わるのか 納得したい方
-
現代のアプリやソフトが何ギガバイトにも肥大化する理由と、AI 時代の「ゼロ依存・極小モジュール設計」 に興味がある方
耳が痛い話じゃ……!わしも前に WordPress でブログをやっとったとき、レンタルサーバーから「古い PHP はサポート終了だから PHP 8 に上げろ」って言われて切り替えたんじゃ。そしたら昔入れた商品リンク用のプラグインがエラーを吐いて記事が崩れてしもうてな、泣く泣く古い PHP 7.4 に戻した経験があるんじゃよ……!
おじさん、実はこのサイトの管理人も過去にまったく同じ経験をしているんです!以前 PHP のバージョンを上げようとした際、長年愛用していたアフィリエイト管理プラグイン『KATTENE(カッテネ)』でエラーが出てしまい、過去記事のショートコードを全部書き換えるまでは公式サポートが終了した PHP 7.4.33 を使い続けざるを得なかったんですよ。この「後方互換性の人質」こそが Web セキュリティ最大の落とし穴なんです!
WordPressとPHPバージョン更新が招く現場の悲鳴
プラグイン互換エラーでPHP7.4に縛られる罠
WordPress の最大の魅力は、「プログラミングを知らなくても、スマホにアプリを入れる感覚で『プラグイン(拡張機能)』を追加すれば何でもできること」でした。しかし、5 年・10 年とサイトを運営すると、その便利さがそのまま巨大な足かせに変わります。
個人開発者や小規模チームが作った便利なプラグインの中には、数年経つと開発・更新が止まってしまうものが少なくありません。一方で、土台となるプログラミング言語「PHP」は高速化や文法整理のためにバージョン 7.4 → 8.0 → 8.1 / 8.2 / 8.3... と仕様変更を進めていきます。すると、古い書き方に依存していたプラグインが新しい PHP で動かなくなり、サイト運営者は次の究極の二択を迫られます。
- 何十本・何百本もの過去記事に埋め込んだショートコードや部品を、手作業ですべて別ツールへ張り替える
- サイトが崩れるのを避けるため、公式のセキュリティサポートが切れた古い PHP(
7.4等)のまま動かし続ける
多くの個人ブロガーや中小企業が忙しさから「2」を選んでしまうため、世界中のサーバーに「すでに既知の弱点が公開されている古い PHP や古いプラグイン」が何百万サイトも取り残され、攻撃者の自動巡回ボットにとって格好の標的になってしまうのです。
アクセス集中で画面が止まるプロセス枯渇の仕組み
さらに、セキュリティだけでなく「表示の仕組み」そのものにも弱点があります。WordPress などの動的サイトは、読者がページを 1 回開くたびに、毎回サーバーの中で「① PHP の処理係(ワーカープロセス)が起動し → ② データベース(MySQL 等)へ文字データを取りに行き → ③ テーマや十数個のプラグインを順番に実行して HTML を組み立てて返す」 という作業を繰り返しています。
もしテレビ紹介や SNS 拡散でアクセスが集中したり、海外から大量のボット攻撃(DDoS)を受けたりしてデータベースの応答が少し遅れると、接客中の PHP プロセスがいつまでも帰ってこられなくなります。そしてサーバーに設定された最大プロセス枠(pm.max_children)がすべて埋まった瞬間、新しい読者を 1 人も受け付けられなくなり、サイト全体が「502 / 503 エラー」やデータベース接続エラーで完全停止 してしまいます。
なぜPHPやC言語ソフトはメモリ攻撃に狙われるのか
C言語製エンジンとポインタ手作業管理の危うさ
ここで一歩踏み込んで、エンジニアリングの核心を覗いてみましょう。「PHP のコード自体は自動でメモリを掃除してくれる(ガベージコレクションがある)言語なのに、なぜ PHP 本体そのものにサーバー乗っ取り級の深刻な脆弱性(たとえば 2024 年に世界中の Windows 版 PHP サーバーを震撼させたリモートコード実行脆弱性『CVE-2024-4577』など)が見つかるのか?」という疑問です。
答えはシンプルで、「私たちが書く PHP を動かしている裏側の心臓部(Zend Engine と呼ばれる処理エンジンや標準拡張モジュール)が、1990 年代からずっと『C 言語』で書かれているから」 です。
C 言語は機械語に近く非常に高速に動く偉大な言語ですが、コンピュータのメモリ(作業机)の 「何番地から何番地までを使うか」を指し示す『ポインタ(番地札)』と、使い終わったメモリの片付けを、すべて人間のプログラマが手作業で管理しなければならない という特徴を持っています。もし何百万行もある C 言語エンジンのたった 1 箇所で番地計算や片付けの順番を間違えると、次の 2 大事故が発生します。
-
バッファオーバーフロー(枠外へのあふれ出し書き込み) : たとえば「10 文字分の箱」しかメモリ上に用意していないのに、攻撃者が細工した長いデータを送り込んで枠の外側(隣の番地)まで無理やり上書きしてしまう現象です。隣の番地に置いてあった「次に実行するプログラムの命令先」を攻撃者の命令に書き換えられると、そのままサーバーの支配権を乗っ取られます(リモートコード実行:RCE)。
-
解放済みメモリの参照(Use-After-Free) : ホテルの部屋に例えるなら、「A さんがチェックアウトして部屋を返却(メモリ解放)したあと、フロント係がうっかり古い合鍵(ポインタ)を捨て忘れ、次に B さんが入った部屋を古い合鍵で開けて中身を書き換えてしまう」バグです。米国サイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)や Microsoft・Google の調査でも、深刻なセキュリティ脆弱性の約 70% はこうした「メモリ安全性の欠如」が原因 であることが繰り返し報告されています。
スタックとヒープの違いとプロセス使い回しの盲点
さらにシステム設計の視点で見ると、コンピュータのメモリには大きく分けて 2 種類の置き場所があります。
- スタック領域(高速・安全な整理棚) : データの大きさが最初から決まっており、処理(関数)が終わった瞬間に上から順番に自動できれいさっぱり消去される安全な領域です。
- ヒープ領域(自由だが散らかりやすい貸し倉庫) : 実行中に大きさが変わる文字列や配列をその都度切り売りして借り、ポインタ(番地札)の網の目で繋いで管理する領域です。
PHP のような柔軟な動的型付け言語は、あらゆる変数を C 言語の汎用構造体(zval)で包み、文字や配列の実体を次々と 独自のヒープ領域 に確保してポインタで繋ぎます。1990 年代の初期 PHP は「1 ページ表示したらプロセスごと全部捨ててリセットする(だから途中で少しヒープが散らかってもリセットされる)」という前提で作られていました。しかし現代では高速化のために、PHP-FPM などで 「同じプロセスを捨てずに何百回も使い回す(常駐させる)」 のが当たり前になっています。だからこそ、メモリ上限エラー等で異常中断した拍子に C 言語層のポインタやグローバル状態にゴミが残ると、次のリクエストへ影響が波及しやすいという構造的な脆さを抱えているのです。
Rustの所有権とAstro静的サイトが圧倒的に堅い訳
翻訳段階でメモリ破壊を根絶するRustの所有権
こうした「人間の注意力に頼る C 言語・C++ のポインタ管理はもはや限界である」という反省から生まれ、現在 Linux カーネル、Windows カーネル、Android OS、ブラウザやクラウド基盤の心臓部へと急速に採用が広がっているのが 「Rust(ラスト)」 というプログラミング言語です(Apple が Objective-C からメモリ安全な Swift へ移行したのも同じ潮流です)。
Rust が画期的なのは、Java や Go のように「動かしながら裏で掃除係(ガベージコレクション)を走らせて一時停止させる」のではなく、プログラムを実行ファイルへ翻訳(コンパイル)する段階で、「このメモリの持ち主(所有権:Ownership)は誰か」「解放した後の番地を誰かが触ろうとしていないか」をコンパイラ(借用チェッカー)が 100% 厳格に検査する 点にあります。
もし「解放済みメモリの参照(Use-After-Free)」や「危険な同時書き換え」が 1 箇所でもあれば、そもそも翻訳エラーになってプログラムが完成しないため、本番環境へ出ていく前にメモリ破壊バグを構造的に封じ込められるのです(通信窓口やマイクロサービス層では並行処理に強い Go、最深部のコアやセキュリティ境界では Rust、画面の型定義では TypeScript という適材適所が現代の王道になっています)。
サーバーでプログラムを動かさない静的生成の強み
そして個人ブログや企業の情報発信サイトにおいて、この「実行時のメモリ汚染やデータベース攻撃」を最も鮮やかに 物理的ゼロ にできる方法が、当サイトも採用している 「Astro(アストロ)」などの静的サイト生成(SSG:Static Site Generation) です。
-
⚠️ 従来の動的 CMS ルート(WordPress / PHP + DB) : 読者がアクセスするたびに、本番サーバー上で
① PHP(C 言語エンジン)が起動→② 本番サーバー内の MySQL データベースへ問い合わせ→③ プラグインを実行してその場で HTML を組み立てて返信という処理が走ります。そのため、PHP 本体・プラグイン・データベース・管理画面のどこかに 1 つでも穴があると本番サーバーが直撃を受けます。 -
✨ 現代の静的サイト生成ルート(Astro SSG + MDX) : 執筆者が手元の Mac でビルドを実行した時点で、
① 全ページ分の完成済み HTML・CSS・WebP 画像を事前に確定→② 本番サーバーへ純粋な完成ファイルだけを転送配置→③ 読者がアクセスしたら完成済み HTML をそのまま光速配信します。本番サーバー上に動くプログラムもデータベースもログイン画面も置かないため、狙われる侵入口そのものが物理的に消滅します。
| 比較項目 | 動的サイト(WordPress + PHP + DB) | 静的サイト(Astro SSG + MDX) |
|---|---|---|
| 本番サーバーで動くもの | PHP 処理エンジン、MySQL 等のデータベース、管理画面、十数個のプラグインが 24 時間稼働。 | 完成済みの HTML・CSS・画像ファイルのみ を配信(サーバー側での動的組み立てゼロ)。 |
| PHP や DB の脆弱性影響 | PHP 本体やプラグイン、SQL インジェクションの穴が見つかると直撃を受ける。 | 本番ページの表示に PHP もデータベースも使わないため、攻撃される窓口(Attack Surface)自体が存在しない。 |
| 管理画面への不正ログイン | /wp-login.php 等へ世界中から毎日パスワード総当たり攻撃が飛んでくる。 | そもそも Web 上に管理画面が存在しない(手元のパソコンの中だけで編集・管理する)。 |
| 表示スピードとアクセス耐性 | アクセスごとに計算と DB 検索が走るため、集中時に重くなりやすい。 | 出来上がった軽い紙芝居(HTML と WebP)をそのまま配るだけなので、一瞬で表示されアクセス集中にも極めて強い。 |
おおおっ、そういうことか!!泥棒やハッカーが「裏口のデータベース」や「管理画面の鍵穴」や「PHP エンジンの隙」をピッキングしようとしても、静的サイトには最初から裏口も金庫も料理人も置いておらず、完成したパンフレットだけが並んどるから、壊しようがないんじゃな!!
まさにその通りです!「PHP のバージョンを上げたら古いプラグインが壊れるかも……」とおびえる日々からも完全に解放されます。手元の Mac でビルドが通ってきれいな HTML になった時点で勝負がついているので、10 年後もそのまま壊れずに爆速で表示され続けるんです!
巨大フレームワーク脱却とAI時代の極小部品設計
汎用ライブラリの贅肉とゼロ依存コードへの回帰
最後に、これからのソフトウェア開発におけるもうひとつの大きな変化に触れておきましょう。
最近のパソコン用アプリやスマホアプリを見て、「たったこれだけの機能なのに、なぜダウンロード容量が何百メガバイト〜数ギガバイトもあるの?」と呆れたことはありませんか。その原因は、本来の処理が大きいからではなく、人間が開発の手間を省くために #include や import に伴って巨大な汎用フレームワークや外部パッケージを丸ごと結合し、実際には一度も使われない機能(デッドコード)まで大量に同梱しているから です。しかも、見知らぬ第三者が作った外部パッケージを何百個も芋づる式に読み込むと、そのうちの 1 個に悪意あるコードが混ぜられただけで被害を受ける「サプライチェーン攻撃」のリスクも跳ね上がります。
これまで「自分たちのシステムに本当に必要な最小限の専用ライブラリ(関数群)だけをゼロから書いてコンパイルする」のが難しかったのは、単純に人間が手で書くと時間がかかりすぎたからです。しかし AI がコーディングを担う時代には、ブラックボックスの巨大フレームワークに頼るよりも、外部依存を極限まで排した「純度 100% の専用ミニマルコード(Rust の #![no_std] 環境のような無駄のない設計)」 を書き下ろしてコンパイルするほうが、はるかに軽く・速く・裏口(バックドア)の混入余地がない堅牢なプログラムを作れるようになります。
AIの出力上限を超える次世代の極小部品分割術
もちろん、最新のフラッグシップ AI(たとえば長文出力に対応した Gemini 4 Argon など)であっても、1 回の応答で出力できるトークン数には物理的な上限(数万行〜最大約 100 万トークン規模)があるため、OS や巨大システム全体を 1 つの塊として一気に書き出すことはできません。
そこで活きてくるのが、かつてから Windows や C 言語、C++、PowerBuilder、Visual Basic、COBOL など様々な開発現場で使われてきた 「DLL(動的リンクライブラリ)」 の思想を現代に進化させた 「極小モジュール分割(Rust の Crate や WebAssembly コンポーネント)」 です。
- 人間と AI で「入出力の契約書(どんなデータを入れて何を返すかの型定義)」だけを厳密に決める
- 1 個あたり数千行以内で完結する小さな独立部品(現代版のカプセル化された DLL)を AI が 1 つずつ製造し、数学的・機械的なテスト(将来的には『Lean 4』のような形式検証言語による証明)を通す
- 出来上がった安全な部品だけを SSD やハードディスク(記憶装置)上に書き出し、リンカ(結合器)で組み上げる
昔の DLL には「バージョン違いで他のソフトが動かなくなる(DLL 地獄)」という弱点がありましたが、入出力の型とメモリ安全性がコンパイル時に保証された現代のモジュール分割なら、部品同士が干渉して壊れることもありません。
まとめ:土台の言語と配信構造で安全と爆速を手に入れる
Web サイトやシステムの安全性は、「気をつけて運用する精神論」ではなく 「最初から壊れない・狙われない土台を選ぶこと」 で 9 割が決まります。
- もし現在 WordPress 等を運用中で、古い PHP(
7.4など)のまま止まっている場合は、放置せずテスト環境等でプラグインの置き換えを進め、サポート対象の最新 PHP へ引き上げることが最優先の防衛策になります。 - そして、これから新しく個人ブログや技術サイト・コーポレートサイトを育てるなら、あるいは毎月のプラグイン更新とセキュリティ警告から永久に解放されたいなら、本番サーバーに動的プログラムもデータベースも置かない Astro などの「静的サイト生成(SSG)」、そしてツールやバックエンド開発には Rust や Go、TypeScript といった「メモリ安全な現代言語」 を選ぶのが、スピード・コスト・安全性のすべてにおいて最強の選択肢になります!
▲ 土台の構造そのものをシンプルで堅牢にしておけば、余計なトラブルに怯えず記事作りだけに集中できます