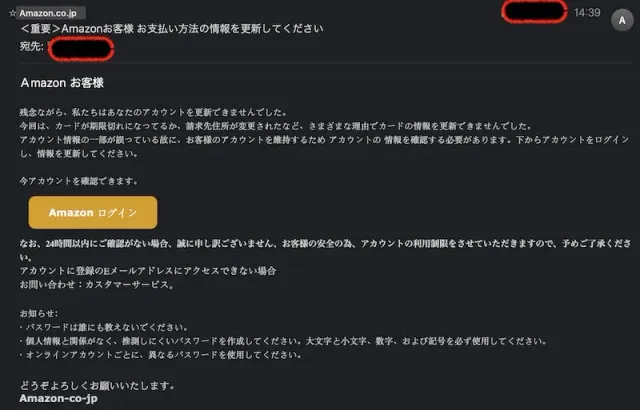
Amazonを偽装した迷惑メール
ある日突然、「Amazon.co.jp」から「アカウントの情報を更新してください」というメールが届き、一瞬ドキッとしたことはありませんか?
結論から言うと、メールの表示名が「Amazon.co.jp」になっていても、送信元メールアドレスやメールヘッダー経路、受信先アドレス、そして公式サイト内の「メッセージセンター」を確認すれば100%偽物(フィッシング詐欺)だと見破ることができます。本記事では、2021年6月に実際に届いた偽装メールの一次ヘッダー解析結果と、パスキー活用を含む実践的な防衛術を公開します。
-
Amazonを名乗る怪しいメールが届いて不安な方
-
フィッシング詐欺メールの具体的な見分け方(ヘッダー確認・アドレス使い分け)を知りたい方
実際に届いたAmazon偽装メールと確認事項
以下のメールが来ました。一瞬、何事かと思いましたが、落ち着いて中身を検証していきます。
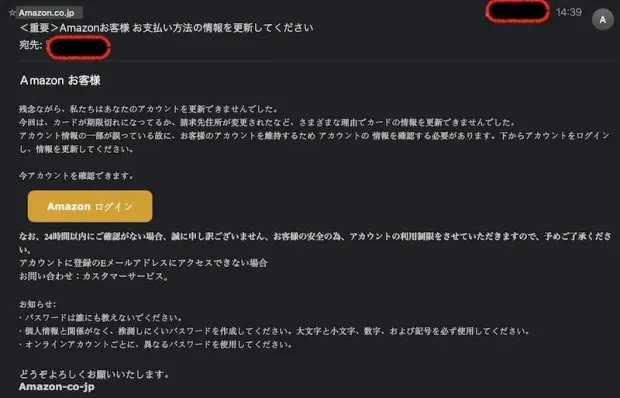
実際に届いた「【重要】Amazonにログインし、お客様の情報を更新してください」という偽装メール
- 送信元メールアドレスとヘッダー(表示名ではなく実際の
@以降のドメインや経路・認証結果) - 受信先メールアドレス(本当にAmazonに登録しているアドレスか)
- 誘導先URL(ボタンやリンクの飛び先が公式ドメインか)
- どう対処するか(絶対にメール内リンクを踏まず公式アプリやブックマークから確認する)
以下、実際に掘り下げていきます。
送信元メールアドレスとヘッダーの解析
表示名は「Amazon.co.jp」と書いてありますが、実際の送信元メールアドレスを調べると、
anonzom-update-account@gdyt0w.cn
となっています(よく見ると amazon ではなく anonzom という綴りになっています)。
つまり、中国のドメイン(.cn)であり、南アフリカのケープタウンから中国のメールサーバーを使ったフィッシングメールです。
ちなみに実際のメールヘッダーは以下の通りです。
Return-Path: <anonzom-update-account@gdyt0w.cn>
Received: from mspmv13.ake-mailbk.plala.or.jp ([172.23.13.213])
          by mta-eh11.plala.or.jp with ESMTP
          id <20210607053905.IGRG14495.mta-eh11.plala.or.jp@mspmv13.ake-mailbk.plala.or.jp>
          for <受信先メールアドレス>; Mon, 7 Jun 2021 14:39:05 +0900
Received: from mta-x12.ake-mailbk.plala.or.jp (HELO mta-x12.plala.or.jp) ([172.23.12.12])
  by mspmv.ake-mailbk.plala.or.jp with ESMTP; 07 Jun 2021 14:39:05 +0900
Received: from source:[106.75.84.246] helo:gdyt0w.cn by mta-x12.plala.or.jp
          with ESMTP
          id <20210607053905.XMZT16671.mta-x12.plala.or.jp@gdyt0w.cn>
          for <受信先メールアドレス>; Mon, 7 Jun 2021 14:39:05 +0900
Received: from vryl (unknown [45.207.61.110])
	by gdyt0w.cn (Postfix) with ESMTPA id 04C9C2A178D
	for <受信先メールアドレス>; Mon,  7 Jun 2021 13:20:47 +0800 (CST)
DKIM-Filter: OpenDKIM Filter v2.11.0 gdyt0w.cn 04C9C2A178D
Date: Mon, 7 Jun 2021 13:20:38 +0800
From: Amazon.co.jp <anonzom-update-account@gdyt0w.cn>
To: 受信先メールアドレス
X-Priority: 3
X-Has-Attach: no
X-Mailer: Foxmail 7, 0, 1, 91[cn]
Mime-Version: 1.0
Message-ID: <202106071320452461387@gdyt0w.cn>
メーラーは Foxmail [cn](中国テンセント製のメールソフト)を使ったようですね。
VPNを使って中国から南アフリカのパソコン経由でメールしたのか、南アフリカに日本の反社が行ってメールしているのかは知りませんが、経路を見れば一発で偽物だと分かります。
受信先メールアドレスと誘導先URLの罠
受信先メールアドレス
このメールが届いた先は、私が持っている何個かあるメールアドレスのうちのひとつでした。
つまり、そもそもAmazonに登録・利用しているメールアドレスではありません。(このメールアドレスはもう使っていないので、解約しようと思います。)
誘導先URL
メール内の「Amazonログイン」ボタンには、以下のURLが含まれていました。
www-amazon.sinda-accbok.shop/
このURLを調べると、サーバーはアメリカ・カリフォルニアのオークランドにありました。
結局、メールアドレスもサーバーも国外のものを組み合わせれば簡単に作れてしまうため、犯罪者のやりたい放題になっているのが現状です。
どう対策するか(自己防衛の鉄則)
見た目が本物そっくりの場合もあれば、下手くそな場合もさまざまです。いずれにしても、以下の鉄則を守ることで被害を確実に防げます。
-
送信元・受信先メールアドレスと認証情報を確認する
送信元ドメインが公式と無関係であったり、Amazon未登録のアドレス宛てに届いたりした場合は、その時点で100%偽物と判別できます。 明らかに偽物なら迷わず削除するか、迷惑メールとして報告・登録してください(※なお、悪質な手口ではFrom表示アドレス自体を@amazon.co.jpに詐称するケースもあるため、アドレスが本物っぽく見えてもヘッダーのSPF/DKIM/DMARC認証や、次の手順3の公式確認を必ず併用してください)。 -
怪しい文面やアドレスはGoogleや公式HPで調べる
偽物かわからない場合は、メールの件名やアドレスをGoogleで検索します。 大概すぐに詐欺報告が掲載されています。また、銀行系の迷惑メールなら、銀行のホームページに詐欺メールの報告や「本物のメールアドレス一覧」が掲載されています(※検索結果の上位に出る偽広告サイトを踏まないよう、ログイン自体は検索結果から行わないのが鉄則です)。 -
メール内のリンクは絶対に踏まず、公式アプリやブックマークから確認する
お金やアカウントに関する事項であれば、メール本文からのクリックは絶対にせず、必ず公式アプリやいつものブックマークから公式ホームページを呼び出して操作します。Amazonなら公式ホームページ(https://www.amazon.co.jp/)または公式アプリを開き、「アカウント&リスト(アカウントサービス)」の中の「注文履歴」「お客様の支払い方法」「メッセージセンター」へ進むことでフィッシングを100%防ぐことができます。 -
複数のメールアドレスを使い分ける(Gmailのドット活用術)
メールアドレスが1つだけだと迷いますが、複数個のメールアドレスを用途別に使い分けることで、本物かどうか即座に確認できます。
さらにGmailなら次の裏技も使えます。a.bcde@gmail.comabcde@gmail.com
この2つは、Gmailではどちらも同じメールボックスに届きます。企業に登録する際、a.bcde@gmail.com(ドット入り)で登録しておき、もしabcde@gmail.com(ドットなし)宛てにメールが送られてきたなら、明らかに偽物か、他から流出した名簿だと見破ることができます。信頼できるサイト用のアドレスと、捨ててもいいアドレスなど、Gmailは無料なので複数作って防衛してください。
-
パスワードの使い回しをやめ、管理ソフトを使う
パスワードの使い回しをしていると、万が一流出した時が危険です。私はAmazonやYahooなど決済が絡むものは、パスワードを12桁以上の大文字・小文字・記号などを混ぜた不規則なものにしています。私自身も覚えていないので、パスワード管理ソフトが必須です(※万が一偽サイトにパスワードやカード番号を入力してしまった場合は、直ちに正規サイトからパスワード変更・2段階認証設定を行い、カード会社へ連絡して利用停止手続きを取ってください)。
最新追記:パスキー導入とメッセージセンター確認術
さらに近年は、生成 AI の悪用で不自然な日本語が減ったり、送信元表示を @amazon.co.jp に偽装したり、SMS(ショートメッセージ)で不在通知を装う手口も増えています。上記の基本5原則に加えて、以下の 3つの最新防衛策 を組み合わせると安全性が完璧になります。
-
Amazon 公式の『パスキー(Passkey)』を設定して偽サイトを完全無力化する : 現在 Amazon.co.jp は指紋・顔認証(Face ID / Touch ID 等)を使う 「パスキー」 に公式対応しています。パスキーは正規ドメイン(
amazon.co.jp)と暗号学的に紐づいているため、万が一精巧な偽サイトを開いてしまってもパスキー認証が一切反応せず、その場で「偽サイトだ!」と機械的に判別でき、パスワードを盗まれるリスクを構造的にゼロにできます(「アカウントサービス > ログインとセキュリティ」からすぐに登録可能です)。 -
迷ったら『アカウントサービス > メッセージセンター』を見れば100%判別できる : Amazon が本当に送信した注文確認やアカウントに関する重要な連絡は、すべて公式サイト・公式アプリ内の 「アカウントサービス > メッセージセンター」 に同じ履歴が必ず残ります。ここに履歴がなければ、どんなに本物そっくりなメールや SMS であっても 100% 詐欺 と断定して即削除できます。
-
Gmail の『
+エイリアス』や Apple『メールを非公開』の活用 : ドット活用術に加え、ユーザ名+amazon@gmail.comのように+の後ろにサイト名を付けたアドレスや、iCloud+ の 「メールを非公開(サービスごとに固有の中継アドレスを発行)」 を併用すれば、万が一外部サイトからアドレスが漏洩した際も「どこから漏れたか」を一発で特定して無効化できます。