-
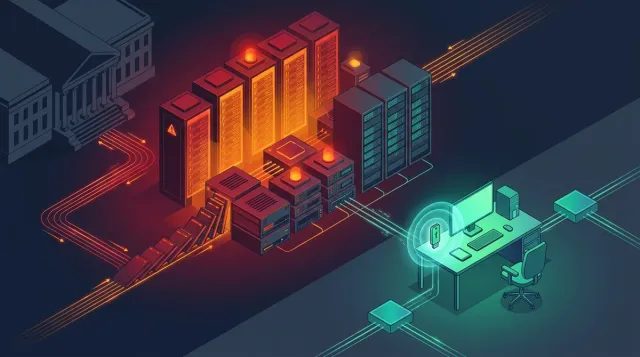
2026年11月13日未明(日本時間)から発生した Microsoft 365(Outlook、Teams、SharePoint、Copilot、Defender XDR 等)の世界規模障害 は、民間企業だけでなく霞が関の政府共通情報基盤「GSS」のメール送受信まで麻痺させました。
-
結論から言うと、今回の障害(インシデント番号 EX1550543 / MO1550821)に外部からのサイバー攻撃やDDoS攻撃の裏付け(エビデンス)はなく、ネットワーク構成変更を引き金に生存確認機構と暗号化通信処理が干渉して起きた「連鎖自爆(カスケード障害)」です。
-
ただし、直前に中国系ハッカー集団の自律型AI兵器『ARTEX』の摘発や10億通規模のフィッシング基盤解体、さらにOutlookゼロデイ脆弱性への緊急パッチが重なっていたため、防御改修を急いだことによる二次災害ではないかという見方も現場で広がりました。
-
本記事では、なぜサーバーを再起動しても直らないのかという技術的メカニズムを解き明かした上で、単一の外資クラウド1社に連絡網と認証を預け切る危うさから抜け出す「独自ドメイン副系メール・物理セキュリティキー・独立サブ回線」の3層防衛策を具体的に提示します。
-
自律型AI攻撃『ARTEX』と国内1400台露出・ドコモ34万件流出の防衛策 :今回の障害直前にMicrosoftが名指し警告した中国系ハッカー集団のAI侵入フレームワークの実態と、個人・企業の具体的なポート遮断手順を検証しています。
-
1PasswordとYubiKeyの使い分け完全ガイド(Mac・iPhone対応) :大規模クラウド障害の混乱に便乗した偽ログイン画面やフィッシング詐欺を、物理的なFIDO2ハードウェアキーで100%無効化する設定手順をまとめています。
-
エックスサーバーとIIJmioの長期運用レビューとセキュリティ防衛 :巨大外資クラウドが止まった際にも独自の連絡網とWeb拠点を維持できる、国内レンタルサーバーと格安SIMの実機運用データです。
-
ソブリンAI(国家主権AI)の設計と外資クラウド依存からの脱却 :日本の行政基盤(GSS等)が単一の外資クラウド設定ミスで機能停止する構造的欠陥を、国家インフラの観点からどう作り直すべきかを論じています。
-
ハイブリッド推論メッシュとLPU分散基盤によるシステム独立性 :中央集権型クラウドの単一障害点(SPOF)を排除し、一部ノードが落ちても自律的に通信と推論を維持する次世代ネットワーク設計の解説です。
-
YAMAHA NVR510のIPv6 IPoE・transix設定|IPv4 over IPv6で700Mbps :固定光回線のPPPoE混雑という最大の障壁(ボトルネック)を回避し、業務・拠点ネットワークの足回りを安定高速化した長期実機構築録です。
-
2026年11月13日の Microsoft 365(Outlook・Teams等)大規模障害 で業務や連絡が止まり、原因の真相と復旧が長引いた理由を知りたい情シス担当者・個人事業主の方
-
SNS等で囁かれている「中国系ハッカー集団による報復サイバー攻撃説」について、公式の一次情報と技術的な事実関係 を冷静に切り分けて把握したい方
-
MicrosoftやGoogleなど 特定の巨大クラウド1社が突然落ちても仕事と生活が止まらない「低コストな3層バックアップ体制」 を手元に構築したい方
朝起きたらOutlookも政府網も全滅していた衝撃
2026年11月13日の朝、出社してパソコンを開いたりスマホのアプリをタップしたりした瞬間、「Outlookのメールが1通も読み込めない」「Teamsのチャットが送れない」と凍りついた方は少なくないはずです。
ITmedia NEWSの第一報およびMicrosoft公式のサービス正常性ステータス(status.cloud.microsoft)によると、米国時間11月12日午後から接続障害が発生し、日本時間の11月13日午前2時54分にMicrosoft公式Xアカウントが調査開始を公表したのち、北米・欧州・アジア太平洋を含む世界規模で Microsoft 365 の基幹ネットワークが機能不全に陥りました。
しかも今回は、単なるメールソフトの不具合では済みませんでした。ITmedia NEWSの続報が報じた通り、日本の霞が関や各省庁が利用する 政府共通情報基盤「GSS(ガバメント・ソリューション・サービス)」 にまで障害が直撃し、中央省庁の職員が外部とメールを送受信できなくなる事態に発展したのです(同日にデジタル庁自身が「電話などでご連絡を」と発表した構造的な背景や、gBizINFO調達データから判明した4.8億円規模の旧式通信保守・紙入札温存の問題についてはデジタル庁4.8億円保守と紙入札の闇|外資障害で電話へ戻る行政とAI自動調達改革でも深掘りしています)。
まずは、今回発生した大規模障害の全体像と影響範囲を一覧表で整理しておきましょう。
| 項目 | 確認された事実・公式ステータス(2026年11月13日時点) | 現場および社会への主な影響 |
|---|---|---|
| 障害管理番号 | ・EX1550543(Exchange Online関連) ・MO1550821(Microsoft 365全般) |
管理者用ダッシュボード自体も重くなり 状況把握に遅延が発生 |
| 発生時刻 | 2026年11月13日未明(同午前2時54分に公式Xで第一報) ※米国時間11月12日午後から継続 |
日本の朝〜昼の業務コアタイムを直撃し 半日以上にわたり断続的に機能麻痺 |
| 影響サービス | ・Outlook / Exchange Online ・Microsoft Teams / SharePoint Online ・Microsoft 365 Copilot / Defender XDR ・Microsoft Purview / Power Platform |
メール送受信不能、会議・チャット切断、 ファイル共有不可、セキュリティ監視の遅延 |
| 国内の象徴的被害 | 日本政府の共通情報基盤「GSS」 および多数の民間企業・自治体・大学 |
デジタル庁を含む複数省庁でメール停止。 電話・SMS・別系統チャットへ緊急退避 |
| Microsoft公式見解 | 「最近の構成変更(configuration change)が原因。 サイバー攻撃やDDoS攻撃の証拠はない」 |
再起動や設定切り戻しを実施するも、 13日正午過ぎ時点で「期待通りの効果が出ず」難航 |

朝一番で取引先に送るはずの見積書メールがOutlookからまったく出ていかなくて、うちのWi-FiやパソコンのSSDやハードディスクが壊れたのかと冷や汗をかいたよ。まさか霞が関の政府システムまで一緒に止まっていたとはね。

私もTeamsの会議に入れなくて焦りました!SNSを見たら「直前にMicrosoftが中国のAIハッカーや詐欺グループを摘発したから、その仕返し(報復攻撃)じゃないか?」なんて噂も飛び交っていましたけど、実際はどうなのでしょうか?
なぜ「かの国の報復攻撃」と疑われたのか?
今回の障害発生直後から、セキュリティ関係者やネット上で「某国からの報復サイバー攻撃ではないか?」という推測が急速に広まりました。結論から言えば、Microsoft公式は外部攻撃を否定していますが、そう疑われるだけの極めて生々しい「3つの前哨戦(一次事実)」が直前の3週間に集中していた のも紛れもない事実です。
陰謀論に流されず、かつ現場のリスクを正確に読み解くために、障害直前に何が起きていたのかを公的機関とMicrosoft自身の一次発表から振り返ってみましょう。
伏線①:中国系AI攻撃「ARTEX」の名指し公表
1つ目の伏線は、障害の約3週間前にあたる2026年10月21日、Microsoft Security Blogが公開した緊急調査レポートです。
このレポートの中でMicrosoftは、中国政府の支援を受けるハッカー集団「Storm-0940」が、自律型AI(エージェンティックAI)を組み込んだ侵入枠組み(スキーム)である 『ARTEX』 を実戦投入していると名指しで批判しました。
-
侵入から特権奪取まで「3時間未満」に短縮 :従来なら人間のハッカーが数日から数週間かけて行っていた標的の偵察・脆弱性スキャン・認証突破を、自律型AI『ARTEX』が全自動で並列実行し、わずか3時間未満で社内網の乗っ取りを完了させていました。
-
パスワード総当たりとサプライチェーン侵害 :ルーター等の踏み台ネットワークから毎秒大量のパスワードスプレー攻撃(よくあるパスワードを多数アカウントに試す手法)を仕掛け、マルチテナント型のクラウドバックアップ基盤「ConnectWise Cloud Backup」等のサプライチェーン侵害を通じて世界 2,250以上の組織 を標的にしていました。
-
11月初旬にも追加警告 :さらに障害直前の11月初旬にも、Storm-0940がGitHub上の公開コードをAIで高速スキャンし、企業の認証鍵(APIキーやパスワード)を自動で抜き取っているとしてMicrosoftが警戒レベルを引き上げていました。
当ラボでも先日、自律型AI攻撃『ARTEX』と国内1400台露出・ドコモ34万件流出の防衛策にてこの問題を詳しく検証しましたが、Microsoftがここまで踏み込んで中国系AI攻撃部隊の手口を全世界に晒したことで、両者の緊張は極限まで高まっていました。
伏線②:10億通の中国語圏フィッシング網を一斉解体
2つ目の伏線は、同じく2026年10月14日から下旬にかけて実行された、国際的なサイバー犯罪シンジケートへの実力行使です。
一般財団法人日本サイバー犯罪対策センター(JC3)の公式発表にある通り、Microsoftのデジタル犯罪対策部門(DCU)は日本の警察庁やJC3と連携し、米国連邦地方裁判所の命令を得て 中国語圏の巨大フィッシング・アズ・ア・サービス(PhaaS)基盤を一斉に無力化 しました。
具体的には、日本の宅配業者や通信会社、クレジットカード会社、さらにはMicrosoft自身のログイン画面を精巧に偽装し、全世界で 10億通以上の悪質なメール・SMS を送りつけていた犯罪ツール群(YAM Store、CoGUI、Iron Man)のサーバー群とドメインが差し押さえられたのです。
この作戦によって 2万件以上の不正アカウントが停止され、10万件を超える悪質ドメインが遮断 されました。年間何百億円規模もの地下収益化(マネタイズ)源をMicrosoft主導で物理的に潰された犯罪組織側が、激しい逆恨みを抱いていたことは想像に難くありません。
伏線③:障害2日前のOutlookゼロデイ緊急警告
そして3つ目の伏線が、今回の大規模障害のわずか2日前(2026年11月11日)に配信された月例セキュリティ更新プログラムです。
JPCERT/CCが発出した注意喚起(JPCERT-AT-2026-0035)によると、この11月月例パッチには、すでに実際のサイバー攻撃で悪用が確認されている「Microsoft Outlookのなりすましの脆弱性(CVE-2026-124194 / CWE-356)」(細工されたメッセージファイルをOutlookで開くと、通常の警告が表示されないまま攻撃者サーバーへ接続され認証情報が漏洩する恐れがある欠陥)の修正が含まれていました。
つまり、まさに今回止まった「Outlook / Exchange Online」のど真ん中で、攻撃者によるゼロデイ悪用とMicrosoft防衛陣による緊急パッチ適用・通信遮断のいたちごっこが繰り広げられていた矢先に、11月13日の世界規模ダウンが起きたわけです。
公式発表の結論と「間接的な二次災害」という推論
これだけの出来事が直前に重なれば、「さては Storm-0940 や解体された詐欺シンジケートが Microsoft 365 に報復攻撃を仕掛けたのではないか?」と考える人が出るのも無理はありません。
しかし、事実確認(ファクトチェック)の鉄則として、確認された一次事実と推論は厳格に分ける必要があります。Microsoft公式ステータスおよび米メディアへの公式声明において、Microsoftは 「今回の障害は最近の構成変更(configuration change)によって引き起こされたものであり、サイバー攻撃や外部からのトラフィック急増(DDoS)が原因であることを示す裏付け(エビデンス)はない」 と明確に否定しています。
一方で、30年近くシステム開発やネットワーク運用の現場を見てきた技術者の視点から整理すると、推論ですが、直前の『ARTEX』によるAI高速攻撃やOutlookゼロデイ悪用に対抗するため、Microsoft側が認証・暗号化通信まわりの設定変更(防御強化)を急ピッチで本番環境へ流し込んだ結果、自社の監視システムと干渉して自爆した「間接的な二次災害」である可能性 は十分に考えられます。
直接ミサイル(DDoS等)を撃ち込まれて落ちたのではなく、「敵のAI攻撃やゼロデイ侵入を防ぐために急いで多重の防壁ゲートを閉めたら、正規の入り口まで詰まって自分の首を絞めてしまった」という構図です(最終的な真因の確定には、Microsoftが後日公開する最終事後調査報告書[PIR]を待つ必要があります)。
再起動しても直らない「連鎖自爆」の仕組み
では、なぜ世界のトップエンジニアを抱えるMicrosoftが、「設定変更が原因だ」と特定できていながら、サーバーを再起動しても半日以上も復旧できずに苦戦したのでしょうか。
ITmedia NEWSの報道でも、11月13日正午過ぎの段階でMicrosoftが「サーバーの再起動や構成変更を進めているが、適用した変更によって期待通りの効果が得られていない」と異例の苦境を吐露しています。
この「再起動してもすぐまた落ちる」現象の正体は、巨大クラウド特有の 「自動生存確認(ヘルスチェック)の罠」と「サンダリング・ハード(押し寄せ)現象」による連鎖自爆 です。以下の4段階フロー図をご覧ください。
ネットワーク構成変更により、通信の玄関口で暗号化接続(セキュア接続)を処理するプロセスが詰まり応答が遅れる。
自動監視機構(ヘルスチェック)が「応答が遅い=サーバー故障」と誤判定し、本来動けるサーバーまで一斉に切り離す。
切り離されず残った少数のサーバーに全世界からの通信が一気に雪崩れ込み、処理限界を超えてドミノ倒しで全滅する。
エンジニアが再起動しても、待機していた数億台のOutlook・Teamsが一斉に再接続し、数秒で再びパンクする。
暗号化通信の詰まりと自動生存確認の罠
Microsoft公式の障害報告(EX1550543 / MO1550821)の技術詳細を読み解くと、今回の最大の障壁(ボトルネック)は「セキュア接続(TLS等の暗号化通信)を処理するワーカープロセスが詰まり、その結果として自動生存確認(ヘルスチェック)が失敗した」という点にあります。
現代のクラウドは、何万台ものサーバーの前に「振り分け役(ロードバランサー)」が立っており、数秒おきに各サーバーへ「生きているか?(ヘルスチェック)」と信号を送っています。
ところが今回、ネットワーク設定の変更によって暗号化通信の握手(ハンドシェイク)処理が重くなり、サーバーが「生きているよ」と返事をするのがほんの少し遅れました。すると振り分け役の自動プログラムが 「返事が遅いということは、このサーバー群は壊れたに違いない!」と機械的に判断し、実際には壊れていない大量のサーバーを本番ネットワークから一斉に切り離してしまった のです。
100人で支えていた荷物を、監視役が「お前ら動きが鈍いから休め!」と80人まとめて退場させてしまえば、残った20人は一瞬で潰れます。これがSTEP 2からSTEP 3にかけて起きた「自動安全装置による連鎖自爆」の正体です。
再起動直後に押し寄せる未処理通信の津波
さらに厄介なのが、STEP 4の 「サンダリング・ハード(Thundering Herd:暴走する群れ)現象」 です。
サーバーが落ちている間も、世界中の何億台ものパソコンやスマホで動いている Outlook や Teams のアプリは、裏側で「まだ繋がらないか?」「もう復活したか?」と再送待ちのメールやチャットデータを抱えたまま待機しています。
Microsoftのエンジニアが必死に構成を修正し、サーバーを再起動してゲートを少し開けた瞬間、溜まりに溜まった数億台分の再接続リクエストと暗号化通信の計算要求が「巨大な津波」となって1秒間に殺到 します。
平時の何十倍もの負荷が立ち上がり直後のサーバーを直撃するため、修正パッチが効く前に再び暗号化プロセスがパンクし、また生存確認(ヘルスチェック)に失敗して落ちる――という無限ループに陥ってしまうのです。これが「再起動しても期待通りの効果が出ない」とMicrosoftが頭を抱えた技術的な理由です。
霞が関の政府共通基盤「GSS」停止が暴いた脆さ
今回の障害で日本の私たちにとってもっとも背筋が凍る事実は、個人のメールだけでなく、日本の中央省庁を支える政府共通情報基盤「GSS(ガバメント・ソリューション・サービス)」のメール機能まで一緒に沈黙したこと です。
デジタル相も報道で知った行政連絡網の麻痺
ITmedia NEWSの報道によると、11月13日午前の記者会見で尾崎正直官房副長官は、政府共通システム「GSS」を利用しているデジタル庁や複数の省庁において、外部とのメール送受信ができなくなる障害が発生していると認めました。
さらに衝撃的だったのは、日本のデジタル行政のトップである古川俊治デジタル大臣の発言です。古川大臣は閣議後の会見で 「朝、なんで使えないんだろうと思ったら(報道でMicrosoftの障害だと知った)」 と明かし、省庁間の連絡は電話やチャット、ショートメッセージ(SMS)などの代替手段でしのいでいると説明しました。
国のデジタル大臣が「朝、なんでメールが使えないんだろうと思ったらニュースで知った」というのは、笑えない話だね。もしこれが平時の金曜日じゃなくて、巨大地震や安全保障上の有事の朝だったらどうなっていたんだろう。
本当にそうですね……。さっきの「かの国の報復攻撃説」じゃないですけど、わざわざ高度なサイバー攻撃を仕掛けなくても、アメリカのクラウド企業1社が設定を1つ間違えるだけで、日本の省庁のメール網がまるごと止まってしまうなんて怖すぎます。
報復攻撃すら不要な「単一クラウド依存」の死角
これまで政府や大企業の情報システム部門は、「自前でサーバーを持つより、Microsoft 365 のような巨大クラウドに全部まとめた方が便利で安全だ」という号令のもと、メールも、チャット(Teams)も、文書管理(SharePoint)も、認証基盤(Entra ID)も、セキュリティ監視(Defender)も、すべて 単一の外資クラウド1社(モノカルチャー) に集約してきました。
平時の業務効率とコスト削減という点では、この統合にはメリットがあります。しかし、危機管理における 強靱性(レジリエンス) の観点から見ると、これは 「すべての卵を1つのカゴに盛り、そのカゴの紐を海の向こうの1社に預け切る」 という極めて危険な二律背反(トレードオフ)を抱えています。
もし Outlook と Teams を同じ Microsoft 365 上で契約していれば、今回のように基盤ネットワークが詰まった瞬間、「メールが駄目ならTeamsで連絡しよう」という社内バックアップすら同時に全滅 します。そればかりか、障害状況を知らせる管理者画面やサポート窓口にすらログインできなくなるのです。
個人と中小企業が今すぐ組める3層防衛策
「でも、Microsoft 365 や Google Workspace を使わずに仕事をするなんて現実的じゃないのでは?」と思われるかもしれません。
もちろん、普段のメイン環境として便利なクラウドを使い続けること自体はまったく問題ありません。大切なのは、メインのクラウドを捨てることではなく、「メインの巨大クラウドが今日のように突然半日止まっても、連絡網・認証・通信の3つだけは絶対に死なない独立した非常口(別系統の副系インフラ)」を月数千円・1日あたり数十円の保険として手元に持っておくこと です。
単一クラウドに100%依存する体制と、当ラボが推奨する「3層分散バックアップ体制」の違いを比較図で確認してみましょう。
-
連絡網の完全沈黙 :メール(Outlook)もチャット(Teams)も同じ基盤のため、構成変更ミス1つで社内外との連絡がゼロになる。
-
障害便乗フィッシングに無防備 :「障害復旧のため再ログインしてください」という偽SMS・偽画面に引っかかり、パスワードとワンタイムコードを抜かれる。
-
回線・認証のロックアウト :メイン回線やクラウド認証が詰まると、緊急の連絡先確認すらできなくなる。
-
第1層(独立メール・Web拠点) :外資クラウドとは無関係な国内サーバーで独自ドメインの副系メールを維持し、緊急連絡網を確保する。
-
第2層(物理FIDO2キー認証) :障害時の混乱に付け込む
YAM Store等の精巧な偽ログイン画面を、物理セキュリティキーで100%自動ブロックする。 -
第3層(独立サブ回線eSIM) :メインの通信網や社内VPNが詰まった際も、別系統のサブeSIMで外部と確実に通信する。
ここからは、個人事業主や中小企業の管理体制(ガバナンス)、さらには個人の生活防衛として今すぐ導入できる「3つの具体的な防衛装備」と、その1日あたりコスト(試算)を紹介します。
対策①:独自ドメイン副系メールで連絡網を確保
1つ目の対策は、Microsoft 365 や Gmail といった米国メガクラウドとは物理的にもネットワーク的にも完全に分離された、国内レンタルサーバー上の「独自ドメイン副系メール&緊急告知用Webページ」 を持っておくことです。
たとえば、普段の業務で Microsoft 365 を使っている場合でも、国内最大手の エックスサーバー(Xserver) を1つ契約しておけば、外資クラウドの障害に一切巻き込まれない独立したメールサーバー(Webメール対応)と、取引先に「現在Microsoft障害のためこちらの副系アドレスまたは電話へご連絡ください」と案内できる稼働状況ページを維持できます。
エックスサーバー(XServer)国内シェアNo.1 高速・高安定レンタルサーバー
第5世代AMD EPYC™&全ストレージNVMe RAID10構成。WordPressクイックスタート対応はもちろん、Astro等の完全静的HTML高速配信の母艦としても抜群の安定性と緊急セキュリティ即応力を誇ります。
「サーバーを別に借りると高いのでは?」と感じるかもしれませんが、推論・試算として スタンダードプラン(月額約990円〜1,100円前後)を日割り換算すれば、1日あたりわずか約33円(缶コーヒー4分の1以下) です。
実際に当ラボでも長年エックスサーバーを運用していますが(詳細はエックスサーバーとIIJmioの長期運用レビューとセキュリティ防衛を参照)、1日約33円の維持費で「世界中のOutlookが止まった朝でも、自分と取引先の連絡ルートだけは普段通り生きている」という安心感は、ビジネスにおいて何物にも代えがたい保険になります。
対策②:障害便乗フィッシングを物理キーで遮断
2つ目の対策は、大規模障害の直後に必ず急増する 「障害便乗型フィッシング詐欺」を物理的に無効化するハードウェアセキュリティキー(YubiKey)の導入 です。
先ほど解説した通り、10月にMicrosoftとJC3が解体した YAM Store や CoGUI のようなフィッシング基盤の残党は、まさに今日のような大規模障害のニュースを見て目を輝かせています。なぜなら、利用者が「あれ、Outlookに繋がらないぞ?」と焦っているタイミングを見計らって、「【緊急】Microsoft 365 サーバー障害に伴うアカウント再認証のお願い」という偽メールや偽SMSを送れば、普段なら警戒する人でも慌ててパスワードと6桁のワンタイムコードを入力してしまう からです。
この「人間が焦って偽サイトに入力してしまう弱点」を100%防げる唯一の手段が、FIDO2規格に対応した物理キー 「YubiKey 5C NFC」 です。
YubiKeyをMicrosoftアカウントやGoogleアカウント、1Password等の認証に登録しておくと、万が一精巧な偽ログイン画面(ドメインが微妙に違うフィッシングサイト)が開かれた場合、人間が気づかなくてもYubiKey側が「ここは本物のMicrosoftの正規ドメインではない」と機械判定し、認証信号を一切出しません。
物理キーは1本あたり約9,000円〜1万円前後しますが、電池不要で壊れにくいため、推論・試算として耐用年数5年(1,825日)で割れば、1日あたり約5円 です。1日5円で「障害時のパニックに付け込むフィッシング詐欺」を根絶できるのですから、これほど費用対効果の高い投資はありません(設定手順は1PasswordとYubiKeyの使い分け完全ガイドで詳しく解説しています)。
対策③:通信網トラブルに備える独立サブeSIM
3つ目の対策は、クラウド障害や通信キャリアのトラブル、あるいは外出先で社内ネットワーク(VPN等)が詰まった際に、スマホやパソコンから別経路で確実にインターネットへ抜けられる 独立サブ回線(IIJmioのデータeSIM等) の確保です。
今回のMicrosoft障害でも、省庁や企業の現場では「パソコンのOutlookとTeamsが死んだため、急遽スマホのSMSや別系統チャットで連絡を取り合う」という切り替えが発生しました。このとき、手元の通信回線まで単一キャリアや社内Wi-Fiだけに頼っていると、いざという時の連絡手段が完全に途絶えてしまいます。
IIJmio ギガプラン(公式サイト限定スマホ特価 / えらべるSIM・eSIMエントリーパッケージ)
※MNP乗り換えスマホ特価セールや公式割引をフル活用する方は緑ボタンの「公式サイト」から直接お申し込みください(パッケージ併用不可)。手持ち端末でSIMのみ契約し、初期費用3,300円(2026年12月以降は3,850円)を無料にしたい方はAmazon等のエントリーパッケージがお得です。
IIJmioのギガプラン(データeSIM)であれば、2ギガ月額440円(税込)から維持できます。これも 推論・試算として1日あたりに換算すると約15円 です(自宅やオフィスの固定回線側を混雑に強い構成へ刷新する手順は、YAMAHA NVR510によるIPv6 IPoE・transix 700Mbps構築録もあわせて参照してください)。
先ほどのエックスサーバー(約33円/日)、YubiKey(約5円/日)、IIJmioサブ回線(約15円/日)を3つすべて揃えても、合計で1日あたり約53円(推論・試算) にしかなりません。このわずかなコストで、世界規模のクラウド障害やサイバー攻撃の余波がいつ起きても慌てない「個人と小規模事業の3層シェルター」が完成します。
-
① 緊急連絡用の「別系統メールアドレス」を取引先・家族と共有しておく :
outlook.comや Microsoft 365 管理下のドメインだけでなく、エックスサーバー等の独立サーバーで運用する副系アドレスを名刺や署名に併記しておきます。 -
② 「障害復旧のための再ログイン」を促すメール・SMSのリンクは絶対に踏まない :障害情報の確認は必ず公式の
status.cloud.microsoftをブックマークから直接開き、認証にはYubiKey 5C NFC(FIDO2パスキー)を必須設定します。 -
③ 重要な連絡先・進行中ファイルはローカルSSDにも暗号化同期しておく :クラウド上の連絡先(アドレス帳)が開けないと、代替の電話番号すらわからなくなります。直近の重要案件データと連絡先一覧は、手元のパソコンのSSDやハードディスクにも定期的に退避しておきましょう。
最上位AIで自社の単一障害点を点検する手順
個人事業や社内の連絡網・認証まわりに「1社が落ちたら全滅する隠れた単一障害点」がないか洗い出す際は、必ず 『Gemini 4 Argon』(または同等以上の最上位推論モデル)を使い、以下のプロンプトをコピー&ペーストしてご自身の環境に合わせた冗長化計画を作らせてみてください。
以下の記事の障害分析と3層バックアップ設計に基づき、私の業務・生活環境におけるクラウド単一障害点の点検と退避設計をサポートしてください。
参考記事:https://lab.chihouzakki.com/blog/review/microsoft-365-outage-gss-storm0940-cascade-failure-guide/

【厳守してほしい手順】
1. いきなり設定変更を指示せず、まず私が現在メインで使っているメール・チャット・認証基盤・通信回線の構成をヒアリングしてください。
2. メインのクラウド(Microsoft 365 や Google Workspace 等)が半日停止したと仮定したときに「同時に死んでしまう連絡経路・認証手順」を特定し、優先順位付きの改善計画を提示して合意を取ってください。
3. 合意後、独自ドメイン副系メールのDNS(SPF/DKIM/DMARC)設定注意点や、YubiKey(FIDO2)登録時のバックアップキー運用手順を私の環境に合わせて具体的に案内してください。
まとめ:個人の3層防衛と国家インフラの自立へ
2026年11月13日に世界を揺るがした Microsoft 365 の大規模障害は、「かの国の報復サイバー攻撃ではないか」という憶測を呼ぶほど緊迫した情勢(Storm-0940のAI兵器『ARTEX』摘発、中国語圏フィッシング基盤の一斉解体、Outlookゼロデイ脆弱性)の直後に発生しました。
現時点でのMicrosoft公式発表によれば、直接の引き金は外部からの攻撃ではなく「ネットワーク構成変更に伴う暗号化通信の詰まりと、自動生存確認(ヘルスチェック)失敗・再接続集中による連鎖自爆」です。しかし、攻撃であろうと設定ミスであろうと、「海の向こうの民間企業1社のシステムがくしゃみをしただけで、日本の民間企業から霞が関の中央省庁(GSS)のメール網まで一斉に麻痺してしまう」という現実そのものが、何よりの警鐘ではないでしょうか。
私たち個人や中小企業は、今日ご紹介した「国内独立サーバーの副系メール(エックスサーバー)」「物理セキュリティキー(YubiKey)」「独立サブeSIM(IIJmio)」という1日約53円の3層バックアップを組むことで、自らの仕事と資産を確実に守り抜くことができます。
しかし、どんなに個人が手元の防衛を固めても、国や自治体の基幹インフラ(GSS等)が単一の外資クラウドに丸投げされたままでは、デジタル大臣が「朝、なんで使えないんだろうと思ったら」と首をかしげる事態が何度でも繰り返されてしまいます。個人の自助努力の限界を超え、国家の通信・認証・AI基盤そのものをいかにして外資依存から自立させるかという根本設計については、ぜひ当ラボの ソブリンAI(国家主権AI)の設計と外資クラウド依存からの脱却 もあわせてご覧ください。
まずは手元の連絡網と認証キーを1つ分散するところから、どんな障害の朝にも揺らがない安心な環境を整えていきましょう。
